Киберпанк

Хакеры уничтожили облачную инфраструктуру хостинг-провайдера Beget: что известно о последствиях сбоя

В результате кибератаки в ночью с 1 по 2 ноября была выведена из строя облачная инфраструктура одного из крупнейших российских хостинг-провайдеров Beget. Злоумышленники получили доступ к системе управления серверами и запустили вредоносные скрипты, уничтожившие виртуальные серверы, базы данных и их резервные копии. В компании признали масштаб проблемы и сообщили, что заново разворачивают облачный сегмент.

По информации Beget, основной удар пришелся на облачные сервисы: уничтожены диски VPS, объектное хранилище S3 и кластеры Kubernetes. В официальном сообщении провайдера от 6 ноября отмечается: 

«Облачная инфраструктура уничтожена. Облачную инфраструктуру строим заново. Уже восстановили архитектуру и управляющие сервисы, планируем подключить первые серверы в течение 1–2 дней».

В компании уточнили, что восстановить все данные виртуальных серверов (VPS) невозможно. По предварительным расчетам, файловые бэкапы будут доступны примерно для половины пострадавших пользователей.

Ситуация с виртуальным хостингом стабильнее. Как сообщил провайдер, запущено свыше 60% мощностей стандартного хостинга. Почти 100% размещенных там сайтов подлежат восстановлению. Работа DNS, выделенных серверов и почтовых шлюзов работает стабильно. 

Кто пострадал от взлома

На площадках Beget функционирует от 330 до 700 тыс. сайтов в национальной доменной зоне. Сбой затронул ряд крупных внешних клиентов. В частности, сервис каршеринга BelkaCar столкнулся с невозможностью завершения аренды автомобилей пользователями и был вынужден перевести рабочие процессы к другому поставщику услуг. Сейчас сбой ликвидирован, пользователям делают перерасчет.

Beget объявил форс-мажор и рекомендовал пользователям сменить пароли и ключи доступа, подчеркнув, что попыток хищения данных со стороны злоумышленников зафиксировано не было. 

Чтобы предотвратить блокировку ресурсов клиентов из-за невозможности продления услуг, Координационный центр доменов .RU/.РФ продлил делегирование адресов в зонах .ru, .рф и .su.

КиберпанкДеталиИнтернет

10 вопросов подрядчику по кибербезопасности: чек-лист для директора

С 26 по 30 октября прошла Российская неделя кибербезопасности, центральным событием которой стал SOC Forum. После таких мероприятий у руководителя бизнеса может возникнуть желание усилить защиту компании: выдать айтишникам новые задачи, установить правильный антивирус и утвердить инструкции для команды. Но даже такой подход не обязательно спасет от цифровых атак. Чтобы помочь руководителям выстроить эффективную защиту, мы подготовили вопросы, которые стоит задать поставщику услуг кибербезопасности, и попросили отраслевых экспертов их прокомментировать.

Вопросы комментируют:

Руслан Шарифуллин, менеджер по развитию бизнеса Solar SafeInspect ГК «Солар»

Руслан Рахметов, генеральный директор Security Vision

Максим Долгинин, руководитель направления развития продуктов кибербезопасности Cloud.ru

Сергей Коловангин, начальник отдела ИТ компании «Газинформсервис»

Вопрос 1. Будут ли результаты работ измеримыми?

Обсудите с поставщиком набор ключевых показателей: что должно измениться после проекта, какие риски должны быть снижены, по каким критериям будет приниматься работа. Важно заранее договориться, что считается результатом: количество устраненных уязвимостей, доля защищенных систем, время обнаружения инцидента и реакции на него и т.д. Чем меньше в ответах формулировок вроде «повысить уровень безопасности» и больше конкретных критериев, тем лучше.

Измерить эффективность кибербезопасности достаточно сложно. В ответ от подрядчика можно получить перечень метрик и показателей, которые позволят объективно оценить качество выстроенной киберзащиты. Среднее время обнаружения взлома, скорость реагирования на инцидент, оперативность устранения уязвимостей — эти метрики помогут оценить уровень зрелости и качества предлагаемой услуги.

Руслан РахметовSecurity Vision

Вопрос 2. Кто персонально будет выполнять работу?

За работой подрядчика по безопасности всегда стоят конкретные люди. Именно они будут анализировать инфраструктуру, искать уязвимости и принимать решения в критический момент. Поэтому полезно заранее понимать, кто именно будет отвечать за вашу безопасность.

Спросите, кто входит в рабочую команду, кто будет руководить работами, кто заменит ключевого эксперта в случае его отсутствия. Отдельно стоит выяснить, какие работы выполняются штатными сотрудниками поставщика, а какие передаются субподрядчикам. Если подрядчик обещает «команду экспертов», но не может назвать людей и зоны их ответственности, это повод насторожиться.

Вы должны получить организацию проекта, роли участников, обработку рисков в части сроков и компетенций. Дополнительно — подтверждение опыта (возможно, с референсами от других заказчиков), сертификаты у специалистов в команде. При этом вполне себе допускается выполнение отдельных задач сотрудниками с низкой квалификацией, однако аналитика должна быть за опытными архитекторами.

Сергей КоловангинГазинформсервис

Вопрос 3. Что будет проверено на практике, а не только в документах?

Только практическая проверка показывает, работает ли защита в реальности. Поэтому стоит заранее выяснить, какие элементы безопасности поставщик будет проверять в деле: настройки систем, доступы, уязвимости, резервное восстановление, способность обнаруживать атаку, действия сотрудников и готовность команды реагировать на инциденты. Хороший вопрос здесь — «Покажите, как вы убедитесь, что эта мера действительно работает».

Пентест, инструментальное сканирование, контроль кода, аудит конфигураций, проверка прав доступа, проведение учений по инцидентам для сотрудников заказчика, тест восстановления — проверяйте, чтобы все это было. При этом вопрос документирования все равно остается очень важным, т. к. любые результаты должны быть оформлены в понятный для Заказчика и его специалистов вид для дальнейшей работы.

Сергей КоловангинГазинформсервис

Вопрос 4. Что входит и что не входит в работы, и от чего зависит результат?

У любой услуги есть границы: какие системы охватываются, какие задачи выполняет подрядчик, что остается на стороне клиента. Это особенно важно обсудить до начала работ. Например, что произойдет, если у компании нет необходимого оборудования или лицензий? Входит ли реагирование на инцидент в договор или оплачивается отдельно? Что происходит с системами, которые не попали в первоначальный перечень? Чем точнее зафиксированы границы ответственности, тем меньше вероятность неприятных сюрпризов в момент атаки.

Подрядчик должен перечислить конкретные работы и результаты, а не просто направления. Например, какие системы будут обследоваться, а какие будут исключены из области проверки / проектирования и почему. Сколько сценариев сканирования будет запущено для задач по пентесту и как будет обеспечена безопасность и непрерывность работы сервисов. Соответственно, должно быть перечислено и то, что не входит в работы — например, закупка средств защиты информации, проектирование системы защиты по результатам аудита или устранение уязвимостей и недостатков в конфигурациях и т. д.

Сергей КоловангинГазинформсервис

Вопрос 5. Как вы узнаете, что нас атакуют?

Предотвратить каждую атаку невозможно. Поэтому важно понимать, как компания узнает о той атаке, которая все-таки прошла защиту. Спросите, какие события отслеживаются, работает ли мониторинг круглосуточно и сколько времени обычно проходит от появления признаков атаки до уведомления клиента. И обязательно уточните, кто получает тревожный сигнал: автоматическая система, дежурный специалист подрядчика или, возможно, кто-то из вашей команды.

Вопрос 6. Как вы действуете при реальном инциденте или срочной уязвимости?

Постоянная плановая работа и чрезвычайная ситуация — совершенно разные режимы и для компании, и для ее киберзащитников. Можно прекрасно проводить аудиты по расписанию, но оказаться совершенно не подготовленными к сообщению об атаке здесь и сейчас.

Попросите поставщика описать конкретный сценарий: что происходит после вашего звонка, кто принимает обращение, как быстро подключаются специалисты. Уточните, есть ли у подрядчика дежурная смена, протоколы эскалации и регламенты времени, за которое должны быть решены разные задачи (SLA). Важны не только обещания «быстрой реакции», но и конкретные сроки, каналы связи и зоны ответственности.

Хороший ответ — круглосуточный мониторинг, конкретное время обнаружения и реагирования, заранее согласованные автоматические действия. Например, изолировать зараженный сервер без ожидания звонка директору. Лучше один недоступный сервис из-за ложного срабатывания, чем атакующий, который за выходные прошел по всей сети. Ответ «мы пришлем вам уведомление» тут точно не нужен.

Максим ДолгининCloud.ru

Вопрос 7. Какие доказательства я получу по итогам работы?

Результат работы должен оставаться у вас в виде понятных материалов, а не исчезать вместе с сотрудником подрядчика, который провел аудит. Отчет, карта рисков, перечень обнаруженных проблем и подтверждение устранения уязвимостей — все это позволяет руководителю понимать, за что компания заплатила и что изменилось. Заранее обсудите формат и содержание таких материалов. Чем лучше доказательная база, тем проще отличить реальную работу от отчета «мероприятия выполнены».

Для работ по аудиту, оценке зрелости, защищенности — отчет с уязвимостями, доказательствами, приоритетами и рекомендациями. Результаты анализа конфигураций, журналов аудита, прав доступа. Для работ по проектированию системы защиты — комплект документации, соответствующий законодательству, в котором подробно будет рассмотрена реализация всех необходимых требований (даже «неудобных» для подрядчика), а также подробные схемы.

Сергей КоловангинГазинформсервис

Вопрос 8. Что произойдет, если злоумышленник обойдет вашу защиту?

Зрелая система безопасности исходит из не самого комфортного, но реалистичного предположения: иногда атакующему удается проникнуть внутрь. Обсудите, как будет обнаруживаться подозрительная активность внутри инфраструктуры, как ограничивается распространение атаки, какие системы защищены наиболее жестко и как изолируются скомпрометированные устройства или учетные записи. Хорошая защита должна иметь второй рубеж: если первый не сработал, атака не должна автоматически превращаться в катастрофу для всего бизнеса.

Если подрядчик говорит исключительно о том, как он не допустит проникновения, но ничего не может сказать о действиях после проникновения, это повод насторожиться.

Руслан Шарифуллин, «Солар»:

«После проникновения в корпоративную сеть злоумышленники редко ограничиваются единичным нарушением из хулиганских побуждений. В текущей мировой обстановке наиболее опасны целевые атаки, в том числе APT. По статистике успешных проникновений за 2025 год, злоумышленники все чаще используют скомпрометированные учетные записи подрядчиков. Особую опасность представляют привилегированные учетные записи, поскольку они изначально дают атакующим расширенные права доступа. Это позволяет быстро развивать атаку: изучать доступные ресурсы, расширять полномочия и постепенно продвигаться к системам, в которых хранятся наиболее ценные данные (lateral movement). При этом такие действия могут фиксироваться разными средствами защиты и по отдельности не выглядеть достаточно опасными либо вообще оставаться незамеченными, поскольку воспринимаются как обычная работа подрядчика.

Здесь проявляются две распространенные проблемы. Первая – компания может иметь антивирус, межсетевой экран и систему мониторинга, но не видеть связи между их сигналами. Вторая – действия привилегированного пользователя могут восприниматься как легитимные, а без специализированной системы управления привилегированным доступом (PAM) выявить злоупотребления значительно сложнее. Поэтому при выборе подрядчика необходимо убедиться, что он способен объединять события из разных источников, восстанавливать последовательность действий атакующего, запускать на этой основе сценарии реагирования и обеспечивать контроль привилегированных пользователей с помощью PAM-системы. Это позволяет снижать вероятность успешной атаки, а если проникновение уже произошло – своевременно обнаруживать и останавливать ее развитие, прежде чем отдельные подозрительные действия перерастут в масштабный инцидент».

Вопрос 9. Сколько времени понадобится, чтобы восстановить бизнес?

Во время серьезной атаки первый вопрос, который вас будет интересовать — когда компания снова сможет нормально работать? Заранее определите с поставщиком критические системы и допустимое время их простоя. Обсудите, что должно заработать в первую очередь, какие данные критичны для продолжения работы и за какое время должны быть восстановлены ключевые сервисы. У вас должен быть реализуемый и проверенный сценарий возвращения бизнеса к работе. 

Хороший ответ подрядчика: резервные копии, которые хранятся изолированно и недоступны для удаления из основной инфраструктуры. Восстановление из них регулярно проверяется на практике, срок восстановления известен заранее в часах. Красный флаг: «бэкапы делаются», но когда последний раз из них восстанавливались, никто не помнит.

Максим Долгинин
Cloud.ru

Вопрос 10. Что произойдет, если завтра вы перестанете работать с нами?

Это вопрос зависимости от поставщика. Вы должны понимать, сможете ли забрать результаты работ, настройки и накопленную информацию и передать безопасность другому подрядчику без потери контроля. Обсудите, кому принадлежат данные мониторинга и результаты проверок, в каком формате они передаются, какие учетные записи и настройки остаются у вас. Хороший поставщик не должен превращать безопасность в запертую клетку, из которой вы не можете выйти без потерь. 

Заранее предусмотрите обучение вашей команды, постоянную актуализацию настроек, независимую проверку и ответственность подрядчика. Как правило, такие работы либо уже предусмотрены договором, либо выполняются в рамках отдельных договоров или допсоглашений.

Сергей КоловангинГазинформсервис

Эксперты-участники SOC Forum, организованного ГК «Солар» с партнерами — Security Vision, «Газинформсервис» и Технической академией Росатома — советуют сделать информационную безопасность одним из обязательных направлений работы малого и среднего бизнеса, таким же важным, как ведение бухгалтерии и мотивацию персонала. И если вы начинаете задавать вопросы специалистам, значит, вы на правильном пути.
Тренды медиапотребления и стратегии роста для бизнеса: что обсудят на НРФ’10

С 10 по 12 ноября в московском кинотеатре «КАРО 11 Октябрь» пройдет юбилейный, десятый Национальный рекламный форум (НРФ’10). Его участниками станут более 6 тыс. представителей индустрии, а в деловой программе заявлено около 500 спикеров — руководителей технологических компаний, медиахолдингов, рекламных агентств, ритейлеров и крупных брендов.

Главными темами форума станут влияние искусственного интеллекта на рекламный рынок, изменения в медиапотреблении, конкуренция за внимание аудитории и новые источники роста для бизнеса. Основой дискуссий послужат исследования АКАР, АРИР и Аналитического центра Российской индустрии рекламы, а также данные крупнейших участников рынка.

10 ноября: День глобальных трендов

Первый день форума откроют первый вице-президент АКАР и глава оргкомитета Недели рекламы и НРФ Валентин Смоляков и генеральный директор ГПМ Реклама Екатерина Веселкова. В этом году форум отмечает десятилетие, как и партнерство организаторов с командой ГПМ Реклама.

В программу открытия также войдет церемония награждения коммуникационных проектов с социальным влиянием. Она связана с реализацией меморандума о сотрудничестве между отраслевыми ассоциациями, деловыми объединениями и организаторами профессиональных конкурсов в сфере рекламы и маркетинговых коммуникаций.

Первая стратегическая дискуссия будет посвящена ключевым драйверам рекламного рынка. Участники обсудят, как агентства внедряют нейросети в рабочие процессы, почему брендам приходится конкурировать за рекомендации персональных ИИ-агентов и какие возможности открывает быстрорастущий сегмент E-Retail Media. Отдельное внимание уделят изменениям в потреблении видеоконтента, а также роли содержания рекламных сообщений в формировании внимания и доверия аудитории.

В обсуждении примут участие:

  • Александр Жаров, генеральный директор АО «Газпром-Медиа Холдинг»;
  • Светлана Баланова, генеральный директор Национальной Медиа Группы;
  • Владислав Крейнин, старший вице-президент, директор департамента маркетинга и коммуникаций Сбера;
  • Дмитрий Орченко, генеральный директор СберМаркетинг;
  • Марианна Максимовская, генеральный директор VK Видео;
  • Наталья Дмитриева, генеральный директор СберСеллера;
  • Алексей Штоколов, директор по продуктам и искусственному интеллекту Яндекс Рекламы;
  • Андрей Чуваев, генеральный директор группы АДВ;
  • Каролина Соколова, управляющий директор X5 Медиа.

Эксперты оценят потенциал новых технологий и форматов и обсудят, какие тенденции способны надолго изменить индустрию, а какие могут оказаться краткосрочными явлениями.

11 ноября: День стратегических инициатив

Второй день НРФ будет посвящен стратегическим вопросам развития индустрии: как меняется рекламный рынок, где компаниям искать возможности для развития и какие инструменты становятся новыми драйверами торговли.

Центральным событием станет сессия «Двигатель торговли в эпоху глобальных вызовов». В ней заявлено участие:

  • Алексея Толстогана, генерального директора Национального Рекламного Альянса (НРА);
  • Дмитрия Дмитриева, CEO OMD OM Group;
  • Михаила Шкляева, главного управляющего директора Okkam;
  • Марии Колосовой, генерального директора Group4Media;
  • Владимира Бабкова, генерального директора сейлз-хауса «ЭВЕРЕСТ»;
  • Ольги Алексеевой, директора по развитию Kokoc Group;
  • Александры Стрелковой, генерального директора МТС Ads Premium Video;
  • Урала Хусаинова, CEO Т-Реклама;
  • Сергея Стамболцяна, генерального директора «ГПМ Проекты».

Участники обсудят факторы, которые могут обеспечить бизнесу рост, и решения, необходимые для сохранения конкурентоспособности в условиях меняющегося рынка.

Заключительный день форума, 12 ноября, будет посвящен цифровым инструментам и трансформации диджитал-рекламы. Представители отрасли обсудят, как адаптироваться к технологическим изменениям на фоне регуляторных ограничений, экономических вызовов и курса на технологический суверенитет. Подробная программа юбилейного Национального рекламного форума опубликована на официальном сайте и в телеграм-канале мероприятия. Организатор форума — Центр развития бизнес-коммуникаций при поддержке АКАР, РАМУ, АРИР и РАИ (ГИПП).

КиберпанкДетали

Как холодильники в супермаркетах стали главной мишенью кибератак в Европе

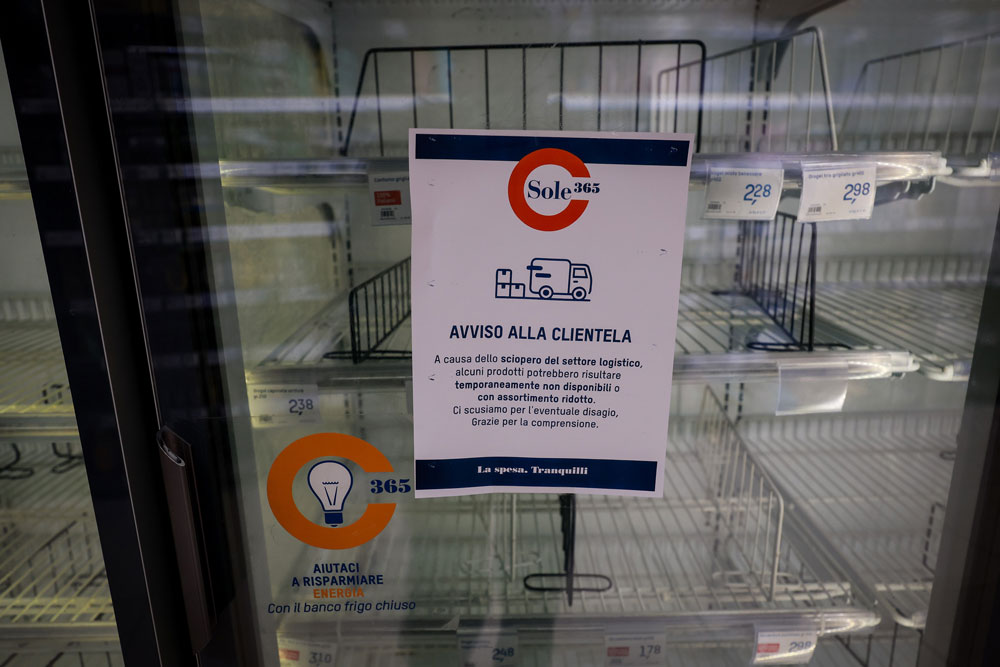
Вторая за 3 недели кибератака остановила работу холодильных установок в супермаркетах по всей Европе. Неизвестные злоумышленники перевели морозильные камеры в режим принудительной разморозки. Разбирались, кто и почему превращает холодильники в печки.

По всей Европе взламывают холодильники

В ночь на 2 ноября по европейским супермаркетам прокатилась волна кибератак. Утром сотрудники десятков торговых точек обнаружили в залах лужи воды и полки испорченной еды.  Злоумышленники взломали системы управления климатом глубокой ночью, отключили аварийную сигнализацию и принудительно запустили цикл разморозки.

  • Наиболее массированные атаки произошли в Бельгии и Люксембурге. Как сообщило агентство Reuters, нидерландско-бельгийский концерн Ahold Delhaize зафиксировал взлом примерно в 40 своих супермаркетах в Бельгии и четырех в Люксембурге. Сбои наблюдались в 15 магазинах сетей Carrefour и Intermarché, в 5 минимаркетах Spar при автозаправках Q8. Жертвами атаки на мебельный гигант IKEA в городе Монс стали запасы фирменных шведских фрикаделек. Владелец премиальной мясной сети De Laet & Van Haver Люк Де Лаэт рассказал журналистам, что убытки только одной лавки составили €15 тыс.
  • В Стокгольме и в городе Шёбо на юге Швеции морозильники в супермаркетах сети ICA разогрелись к двум часам ночи до 50 °C. По словам менеджера столичного филиала Энглы Ингвалл, «уничтожено оказалось абсолютно все». Конкурирующий кооператив Coop сообщил об атаках на 7 из 800 своих магазинов.
  • В соседней Финляндии аналогичное расследование аномальных скачков температуры в нескольких магазинах начала крупнейшая торговая группа Kesko (K Group).
  • Ирландский оптовый оператор Musgrave подтвердил газете The Guardian атаку на 13 из 223 супермаркетов сети SuperValu.
  • В Нидерландах, по данным общественного вещателя NOS, атаке подверглись холодильные установки как минимум 17 небольших компаний.
  • В Эстонии хакеры взломали управляющий компьютер одного из супермаркетов сети Selver и также подняли температуру до 50 °C. Однако инженеры сбросили настройки до того, как продукты успели испортиться.

Инцидент стал повторением масштабной диверсии, которая произошла во Франции в ночь с 11 на 12 октября 2026 года. Тогда, по оценкам министра экономики и финансов Франции Ролана Лескюра и прокуратуры Парижа, хакеры одновременно вывели из строя холодильное оборудование примерно в 700 из 10 тыс. супермаркетов страны. Основной удар приняли на себя сети Intermarché и Netto (около 300 магазинов), Coopérative U (свыше 100 точек), Carrefour (80 супермаркетов), а также E.Leclerc и Monoprix.

Пустые полки
Фото: Alessandro Garofalo / Keystone Press Agency / Global Look Press

Морозильные камеры, где обычно поддерживается температура -27 °C, в течение шести часов работали при +50 °C. В ряде магазинов перегрев электропроводки привел к пожарам, финансовые потери исчислялись десятками миллионов евро.

Единственной крупной сетью замороженных продуктов во Франции, избежавшей взлома, оказалась компания Picard. Ее руководство объяснило это тем, что принципиально не подключает свои морозильники к интернету.

При этом еще в августе 2026 года аналогичные сбои произошли в продовольственных магазинах как минимум на шести военных базах США, включая Форт-Хуачука в Аризоне. Пентагон расследует эпизоды как вероятную кибератаку.

Кто может стоять за хакерскими атаками на морозильные камеры

Несмотря на подключение к следствию Национального агентства кибербезопасности Франции (ANSSI), Центра кибербезопасности Бельгии (CCB) и спецслужб Швеции, установить организаторов атак до сих пор не удалось. Ни одна хакерская группировка или политическое движение не взяли на себя ответственность за произошедшее.

Опрошенные западными СМИ специалисты по киберразведке выдвигают две основные версии происходящего. Так, речь идет либо о скоординированной «проверке боем» критической инфраструктуры Европы, либо о действиях хакера-одиночки и вандалов с целью посеять панику среди населения.

Официальный представитель бельгийского центра по борьбе с киберпреступностью Катрин Эггерс признала, что виновных «возможно, не удастся вычислить никогда».

Сложность объясняется технической простотой взлома. Хакерам не потребовалось загружать в системы вредоносный код, который оставляет цифровые следы. Вместо этого они вошли в панели управления промышленными холодильниками на правах администраторов и использовали штатные функции оборудования.

Как показало техническое расследование ANSSI, целью злоумышленников стали центральные электронные блоки управления трех ведущих мировых производителей: датского концерна Danfoss (в частности, линейки контроллеров AK-SM 800A и AK-SC355, а также ПО StoreView) и американской корпорации Copeland с ее итальянской дочерней маркой Dixell (системы XWEB).

Еще в мае и августе 2025 года агентство кибербезопасности США (CISA) и сама компания Danfoss предупреждали об уязвимостях в контроллерах серии AK-SM 8xxA, позволяющих обходить пароль и удаленно выполнять команды. А 9 августа 2026 года исследовательская группа Team82 из компании Claroty опубликовала доклад под названием «Заморозить контроллер, разморозить еду». Эксперты выяснили, что для удобства сисадминов код доступа в системы Danfoss генерировался по математическому алгоритму на основе календарной даты. Изучив прошивку, любой хакер мог высчитать этот мастер-пароль и получить права администратора сразу в тысячах магазинов по всему миру.

Производители Danfoss и Copeland заявили телеканалу CNN, что большинство взломанных устройств представляли собой устаревшие модели, на которые технически невозможно установить свежие обновления безопасности, а ритейлеры годами игнорировали рекомендации обновить аппаратную часть.

Почему растет число кибератак на супермаркеты и как их предотвратить

Осенний кризис в европейских супермаркетах показал обратную сторону «интернета вещей» (IoT) и курса на цифровизацию. Бизнес массово внедряет цифровизацию ради экономии, но не вкладывается в кибербезопасность. Супермаркеты часто работают с низкой маржинальностью и считают замену исправного холодильного контроллера из-за устаревшего кода неоправданной тратой.

Главная опасность заключается в том, что точно такие же контроллеры управляют микроклиматом на фармацевтических складах, в больничных хранилищах вакцин, донорской крови и инсулина, на винодельнях, фермах, зерносушилках и водоочистных станциях. 

Как отмечает комиссар ЕС по сельскому хозяйству и продовольствию Кристоф Хансен, Европа столкнулась с новой реальностью, в которой продовольственная логистика становится оружием.

По оценкам экспертов, предотвратить подобные диверсии возможно. Достаточно просто соблюдать правила цифровой гигиены и усилить существующую архитектуру безопасности.

Фото обложки: Alessandro Garofalo / Keystone Press Agency / Global Look Press

КиберпанкДетали

Взлом Binance на $6,3 млрд: кто стоит за атакой на крупнейшую криптобиржу и что это значит для пользователей цифровых валют

Крупнейшая криптобиржа в мире Binance подверглась хакерской атаке, ущерб которой оценили в $6,3 млрд. Компания проводит расследование и пока называет произошедшее лишь «инцидентом с безопасностью». Аналитики же настаивают на другой формулировке — крупнейший взлом в истории отрасли. 

Что известно о взломе Binance

В ночь на 30 октября крупнейшая криптобиржа мира Binance подверглась хакерской атаке. Представители платформы оценили ущерб в $6,3 млрд. Аналитики называют произошедшее крупнейшим взломом в истории отрасли. 

В качестве меры предосторожности все депозиты и снятия в Binance средств временно приостановлены. Биржа работает с правоохранительными органами, эмитентами и партнерами, чтобы максимально быстро отследить и заморозить активы, которые были похищены. В компании уточнили, что уже заблокировано около $3 млрд. Об оставшихся $3,3 млрд пока ничего не известно, но соучредитель Binance Йи Хи заявила, что пользователям «покроют все убытки». 

Наша команда работает круглосуточно, чтобы решить эту проблему. Binance покроет все убытки. Будьте уверены, что средства пользователей находятся в полной безопасности. Мы также тесно сотрудничаем с нашими партнерами из правоохранительных органов, чтобы установить личности преступников и привлечь их к ответственности. 

заявление Binance

Ожидается, что Binance возобновит вывод средств в течение 48 часов, то есть к воскресенью. Все потери, вероятно, будут восстановлены за счет резервного фонда Secure Asset Fund for Users (SAFU), который компания создала в 2018 году для защиты интересов и активов пользователей в случае чрезвычайных ситуаций, включая хакерские атаки и критические технические сбои. 

Что нужно знать про Binance

Binance была основана в 2017 году канадско-китайским разработчиком и предпринимателем Чанпэном Чжао и Йи Хи, которую называют «ветераном криптоиндустрии». Биржа дает пользователям возможность покупать, продавать и обменивать цифровые активы. На сегодняшний день Binance сохраняет статус крупнейшей платформы на рынке по объему торгов: она насчитывает порядка 335 млн зарегистрированных пользователей по всему миру и, согласно отчету за 2025 год, управляет активами на сумму около $162,8 млрд. 

В конце 2023 года Чанпэн Чжао признал вину в нарушении американского законодательства, а именно — в «неспособности компании поддерживать эффективную программу по борьбе с отмыванием денег». По данным Минфина США, руководству криптобиржи было известно о более чем 100 тыс. подозрительных транзакциях, связанных с финансированием терроризма и распространением детской порнографии, но платформа не поставила в известность правоохранительные органы. 

Чтобы урегулировать процесс, Binance согласилась выплатить рекордные $4,3 млрд штрафа, а Чжао ушел с поста генерального директора. В мае 2024-го его приговорили к четырем месяцам тюрьмы. В сентябре он вышел на свободу. В октябре 2025-го его помиловал Дональд Трамп. Сегодня Чжао остается крупнейшим акционером Binance. 

Как произошел взлом Binance

О подробностях пока известно мало, даже с характером атаки сохраняется неопределенность: аналитики называют произошедшее «взломом», а представители Binance — «инцидентом с безопасностью». По предварительным данным компании, злоумышленники скомпрометировали личный ноутбук одного из инженеров. Это позволило им получить доступ к одной из внутренних систем и произвести несанкционированный вывод средств. 

Американская аналитическая компания в сфере блокчейна TRM Labs и сингапурская в сфере кибербезопасности Pangolin Intelligence, в свою очередь, заявили, что за взломом стоят хакеры из Северной Кореи. В частности, в TRM Labs атаку связывают с элитным северокорейским подразделением TraderTraitor и отмечают: методы злоумышленников в случае с Binance совпадают с более ранними инцидентами, приписываемыми Пхеньяну, включая взлом криптобиржи Bybit в 2025 году. 

Мы делаем это заключение с высокой степенью уверенности, на основе надежных данных внутренней и внешней разведки. 

заявление TRM Labs 

По данным TRM, хакеры, вероятно, получили доступ к системам Binance и использовали внутреннее программное обеспечение для авторизации переводов через 10 различных блокчейнов, включая биткоин и Ethereum. Занимающаяся отслеживанием криптовалют компания Chainalysis подтвердила, что контролирует перемещение украденных средств «между несколькими блокчейнами», в том числе биткоин и Ethereum. 

Как рынок отреагировал на хакерскую атаку на Binance

На фоне инцидента капитализации рынка криптовалют просела более чем на $200 млн. Курс биткоина в моменте упал более чем на 3% — до шестинедельного минимума в $76,3 тыс. Позже он немного сократил потери и, по данным на 14:00 мск, торгуется на отметке в $77,7 тыс. Курс Ethereum тоже снизился на 3% и теперь торгуется на уровне $2,2 тыс. 

Одновременно упали и акции криптобирж: ценные бумаги Coinbase Global в моменте потеряли 4,8%, а Strategy (крупнейший в мире корпоративный держатель биткоина) — почти 6%.  

Последствия взлома Binance для рынка криптовалют

Криптовалюта уже находилась под давлением из-за ряда макроэкономических факторов и опасений инвесторов по поводу киберугроз со стороны развивающегося искусственного интеллекта. Поэтому взлом Binance, вероятно, будет иметь более широкие последствия, чем потенциальная потеря активов. 

Аналитики, опрошенные Reuters, предполагают, что атака может побудить сообщество пересмотреть взгляды на безопасность централизованных криптобирж и переосмыслить риски владения цифровыми активами. В то же время ряд экспертов ожидают, что пользователи будут уходить и с небольших бирж, поскольку такие платформы не смогут в полной мере возместить убытки в случае крупного взлома. 

Масштабы инцидента с Binance, безусловно, вызывают тревогу. Вопрос не в украденной сумме, а в том, вызовет ли это более широкую потерю доверия к централизованным биржам, что потенциально может привести к массовому выводу средств, перебоям с ликвидностью и принудительной продаже. Тем не менее, если Binance сможет продемонстрировать, что активы клиентов остаются в безопасности, покрыть убытки и быстро восстановить нормальную работу, влияние на рынок может оказаться относительно кратковременным.

Юя Хасегава
рыночный аналитик криптобиржи Bitbank

Предыдущие крупные взломы криптобирж

Криптоиндустрия годами сталкивается с масштабными кибератаками. Только за 2025-й, по данным TRM Labs, злоумышленникам удалось похитить активы на сумму $2,9 млрд в результате 150 атак. Более того, в прошлом году произошел взлом биржи Bybit, который тогда тоже называли крупнейшим: хакеры вывели с платформы почти $1,4 млрд в цифровой валюте.

В 2026-м уже тоже зафиксировано несколько существенных атак на централизованные биржи. Так, в сентябре целью злоумышленников стала Bitget, с ряда кошельков которой похитили более $350 млн. Эксперты предупреждают, что организованные преступные группировки все чаще используют криптовалюты для отмывания средств и перевода их через границы. 

Фото обложки: Jonathan Raa / Sipa USA / TASS

На НРФ’10 обсудят влияние ИИ, будущее маркетинга и эффективность рекламных инвестиций

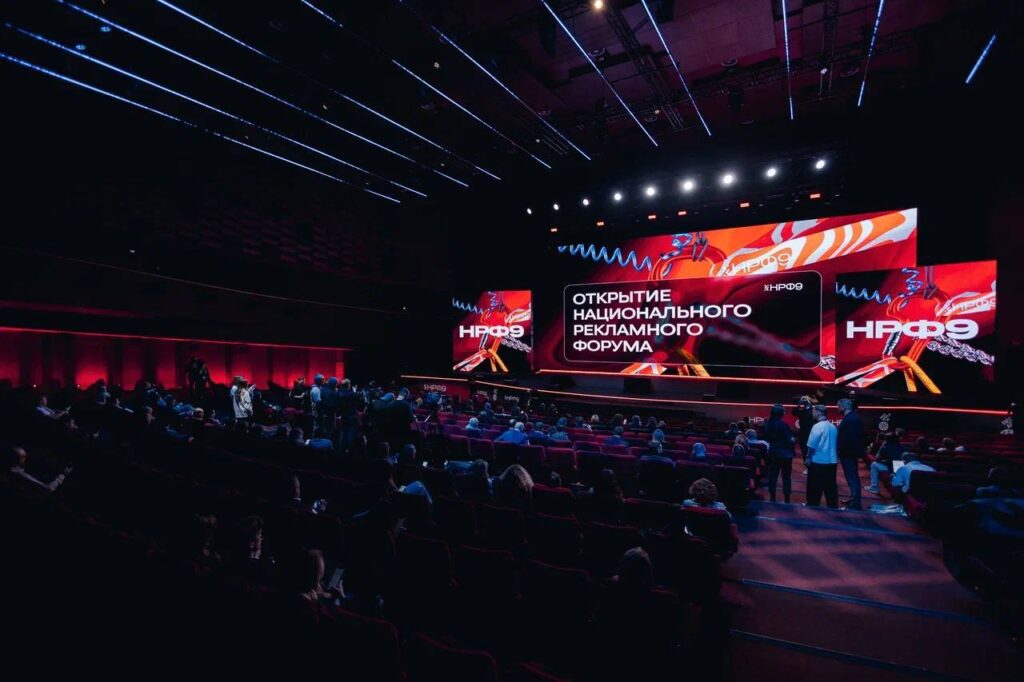
С 10 по 12 ноября в московском киноцентре «КАРО 11 Октябрь» пройдет юбилейный Национальный рекламный форум (НРФ’10). В деловую программу войдут авторские сессии крупнейших компаний рекламного рынка. Эксперты обсудят, как искусственный интеллект меняет поведение потребителей и работу бизнеса, какие подходы помогают брендам выстраивать коммуникацию с аудиторией и как оценивать отдачу от маркетинговых вложений.

Фото предоставлено организаторами

Какие сессии ждут участников НРФ’10

Искусственный интеллект меняет потребителей и бизнес

  • «ТРЕТИЙ НУЖНЫЙ: человек, ИИ, экосистема» (СберСеллер и Perfluence). Серия из трех сессий о том, как искусственный интеллект меняет отношения потребителей с технологиями, влияет на путь к покупке и трансформирует бизнес-модели. Эксперты обсудят доверие к ИИ, развитие ИИ-ассистентов и новые способы взаимодействия брендов с аудиторией.
  • «ИИ-Трансформация маркетинга: к чему стремиться и чего избегать?» (Авито). Участники разберут успешные и неудачные примеры внедрения нейросетей и обсудят, как проводить технологические изменения без ущерба для уже работающих бизнес-процессов.

Коммуникация с аудиторией и создание дизайн-креативов

  • «Человек один, а контекстов много: как подходить к медиапланированию через сценарии» (hh реклама). Сессия будет посвящена учету жизненных ситуаций и профессионального контекста потребителей. Эксперты расскажут, как объединять данные из разных источников, сегментировать аудиторию и запускать рекламные коммуникации в нужный момент.
  • «Любовь, дизайн и роботы: крафт, технократия и здравый смысл» (СберМаркетинг). На реальных кейсах специалисты покажут, как ИИ-агенты помогают дизайнерам, и объяснят, почему человеческий подход и профессиональное мастерство сохраняют значение в эпоху генеративных нейросетей.

О видеопотреблении

  • «Ваш мозг уже всё решил, а вы ещё смотрите» (RUTUBE). В дискуссии с участием нейробиолога Вячеслава Дубынина речь пойдет о том, как эмоции, привычки и особенности восприятия влияют на выбор видеоконтента. Участники обсудят, что помогает рекламным сообщениям привлекать внимание и оставаться в памяти зрителей.

Эффективность рекламных инвестиций

  • «Бизнес-эффективность маркетинга: как CMO согласовать бюджет с управленцами» (СберМаркетинг). Эксперты рассмотрят, как обосновывать маркетинговые расходы перед CEO и CFO, подтверждать их влияние на бизнес-результаты и использовать ИИ для повышения эффективности.
  • «Эффективность в B2B-маркетинге: новое и хорошо забытое старое» (СберМаркетинг). Участники обсудят дефицит данных и аналитики, разберут результаты исследования СберМаркетинга и подходы к построению эффективных стратегий.
  • «Эффективное спонсорство без границ» (ГПМ Реклама). Представители рекламных агентств, селлеров и рекламодателей поделятся опытом реализации спонсорских проектов и обсудят, как измерять их результаты и оценивать окупаемость на телевидении, радио и в digital.

Прогнозы и перспективы рекламного рынка

  • «Фьючерсы на внимание: пять ставок на рост в 2027 год» (X5 Медиа). Пять экспертов представят свои прогнозы о будущем рекламного рынка. Среди ключевых тем — искусственный интеллект, данные, ритейл-медиа, новые форматы и технологии. Участники форума смогут проголосовать за наиболее убедительные гипотезы.
НРФ 2026
Фото предоставлено организаторами

Подробнее с программой НРФ’10 можно ознакомиться на сайте и в Telegram-канале.

  • Когда: 10–12 ноября 2026 года
  • Где: кинотеатр КАРО 11 Октябрь, Новый Арбат, 24