По всей Европе взламывают холодильники
В ночь на 2 ноября по европейским супермаркетам прокатилась волна кибератак. Утром сотрудники десятков торговых точек обнаружили в залах лужи воды и полки испорченной еды. Злоумышленники взломали системы управления климатом глубокой ночью, отключили аварийную сигнализацию и принудительно запустили цикл разморозки.
- Наиболее массированные атаки произошли в Бельгии и Люксембурге. Как сообщило агентство Reuters, нидерландско-бельгийский концерн Ahold Delhaize зафиксировал взлом примерно в 40 своих супермаркетах в Бельгии и четырех в Люксембурге. Сбои наблюдались в 15 магазинах сетей Carrefour и Intermarché, в 5 минимаркетах Spar при автозаправках Q8. Жертвами атаки на мебельный гигант IKEA в городе Монс стали запасы фирменных шведских фрикаделек. Владелец премиальной мясной сети De Laet & Van Haver Люк Де Лаэт рассказал журналистам, что убытки только одной лавки составили €15 тыс.
- В Стокгольме и в городе Шёбо на юге Швеции морозильники в супермаркетах сети ICA разогрелись к двум часам ночи до 50 °C. По словам менеджера столичного филиала Энглы Ингвалл, «уничтожено оказалось абсолютно все». Конкурирующий кооператив Coop сообщил об атаках на 7 из 800 своих магазинов.
- В соседней Финляндии аналогичное расследование аномальных скачков температуры в нескольких магазинах начала крупнейшая торговая группа Kesko (K Group).
- Ирландский оптовый оператор Musgrave подтвердил газете The Guardian атаку на 13 из 223 супермаркетов сети SuperValu.
- В Нидерландах, по данным общественного вещателя NOS, атаке подверглись холодильные установки как минимум 17 небольших компаний.
- В Эстонии хакеры взломали управляющий компьютер одного из супермаркетов сети Selver и также подняли температуру до 50 °C. Однако инженеры сбросили настройки до того, как продукты успели испортиться.
Инцидент стал повторением масштабной диверсии, которая произошла во Франции в ночь с 11 на 12 октября 2026 года. Тогда, по оценкам министра экономики и финансов Франции Ролана Лескюра и прокуратуры Парижа, хакеры одновременно вывели из строя холодильное оборудование примерно в 700 из 10 тыс. супермаркетов страны. Основной удар приняли на себя сети Intermarché и Netto (около 300 магазинов), Coopérative U (свыше 100 точек), Carrefour (80 супермаркетов), а также E.Leclerc и Monoprix.
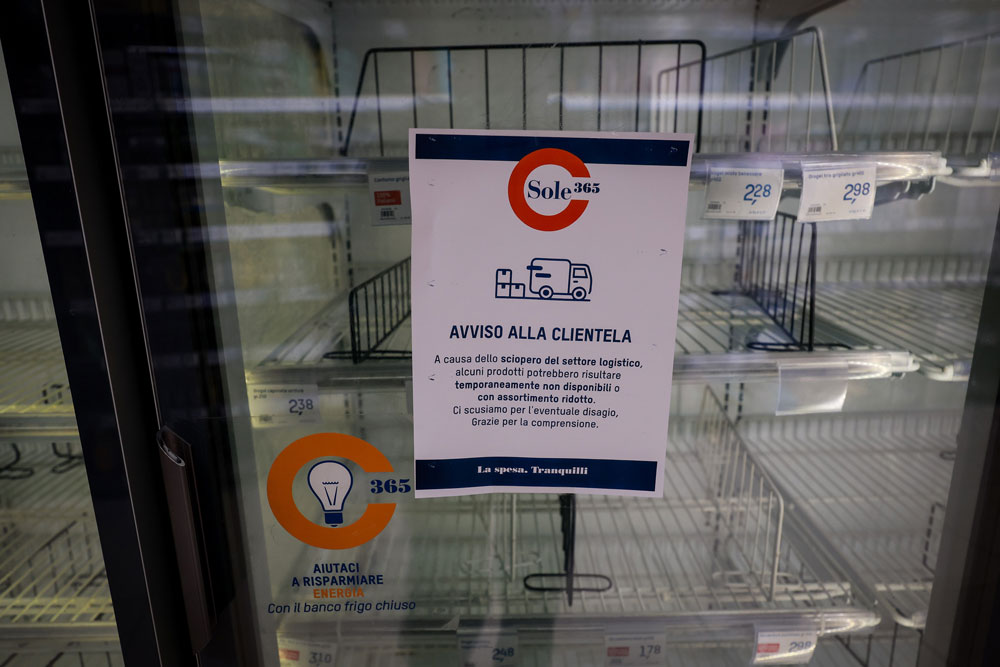
Морозильные камеры, где обычно поддерживается температура -27 °C, в течение шести часов работали при +50 °C. В ряде магазинов перегрев электропроводки привел к пожарам, финансовые потери исчислялись десятками миллионов евро.
Единственной крупной сетью замороженных продуктов во Франции, избежавшей взлома, оказалась компания Picard. Ее руководство объяснило это тем, что принципиально не подключает свои морозильники к интернету.
При этом еще в августе 2026 года аналогичные сбои произошли в продовольственных магазинах как минимум на шести военных базах США, включая Форт-Хуачука в Аризоне. Пентагон расследует эпизоды как вероятную кибератаку.
Кто может стоять за хакерскими атаками на морозильные камеры
Несмотря на подключение к следствию Национального агентства кибербезопасности Франции (ANSSI), Центра кибербезопасности Бельгии (CCB) и спецслужб Швеции, установить организаторов атак до сих пор не удалось. Ни одна хакерская группировка или политическое движение не взяли на себя ответственность за произошедшее.
Опрошенные западными СМИ специалисты по киберразведке выдвигают две основные версии происходящего. Так, речь идет либо о скоординированной «проверке боем» критической инфраструктуры Европы, либо о действиях хакера-одиночки и вандалов с целью посеять панику среди населения.
Официальный представитель бельгийского центра по борьбе с киберпреступностью Катрин Эггерс признала, что виновных «возможно, не удастся вычислить никогда».
Сложность объясняется технической простотой взлома. Хакерам не потребовалось загружать в системы вредоносный код, который оставляет цифровые следы. Вместо этого они вошли в панели управления промышленными холодильниками на правах администраторов и использовали штатные функции оборудования.
Как показало техническое расследование ANSSI, целью злоумышленников стали центральные электронные блоки управления трех ведущих мировых производителей: датского концерна Danfoss (в частности, линейки контроллеров AK-SM 800A и AK-SC355, а также ПО StoreView) и американской корпорации Copeland с ее итальянской дочерней маркой Dixell (системы XWEB).
Еще в мае и августе 2025 года агентство кибербезопасности США (CISA) и сама компания Danfoss предупреждали об уязвимостях в контроллерах серии AK-SM 8xxA, позволяющих обходить пароль и удаленно выполнять команды. А 9 августа 2026 года исследовательская группа Team82 из компании Claroty опубликовала доклад под названием «Заморозить контроллер, разморозить еду». Эксперты выяснили, что для удобства сисадминов код доступа в системы Danfoss генерировался по математическому алгоритму на основе календарной даты. Изучив прошивку, любой хакер мог высчитать этот мастер-пароль и получить права администратора сразу в тысячах магазинов по всему миру.
Производители Danfoss и Copeland заявили телеканалу CNN, что большинство взломанных устройств представляли собой устаревшие модели, на которые технически невозможно установить свежие обновления безопасности, а ритейлеры годами игнорировали рекомендации обновить аппаратную часть.
Почему растет число кибератак на супермаркеты и как их предотвратить
Осенний кризис в европейских супермаркетах показал обратную сторону «интернета вещей» (IoT) и курса на цифровизацию. Бизнес массово внедряет цифровизацию ради экономии, но не вкладывается в кибербезопасность. Супермаркеты часто работают с низкой маржинальностью и считают замену исправного холодильного контроллера из-за устаревшего кода неоправданной тратой.
Главная опасность заключается в том, что точно такие же контроллеры управляют микроклиматом на фармацевтических складах, в больничных хранилищах вакцин, донорской крови и инсулина, на винодельнях, фермах, зерносушилках и водоочистных станциях.
Как отмечает комиссар ЕС по сельскому хозяйству и продовольствию Кристоф Хансен, Европа столкнулась с новой реальностью, в которой продовольственная логистика становится оружием.
По оценкам экспертов, предотвратить подобные диверсии возможно. Достаточно просто соблюдать правила цифровой гигиены и усилить существующую архитектуру безопасности.
Фото обложки: Alessandro Garofalo / Keystone Press Agency / Global Look Press